Invicti SCA
Proof-based validation and dynamic scoring for open-source risk
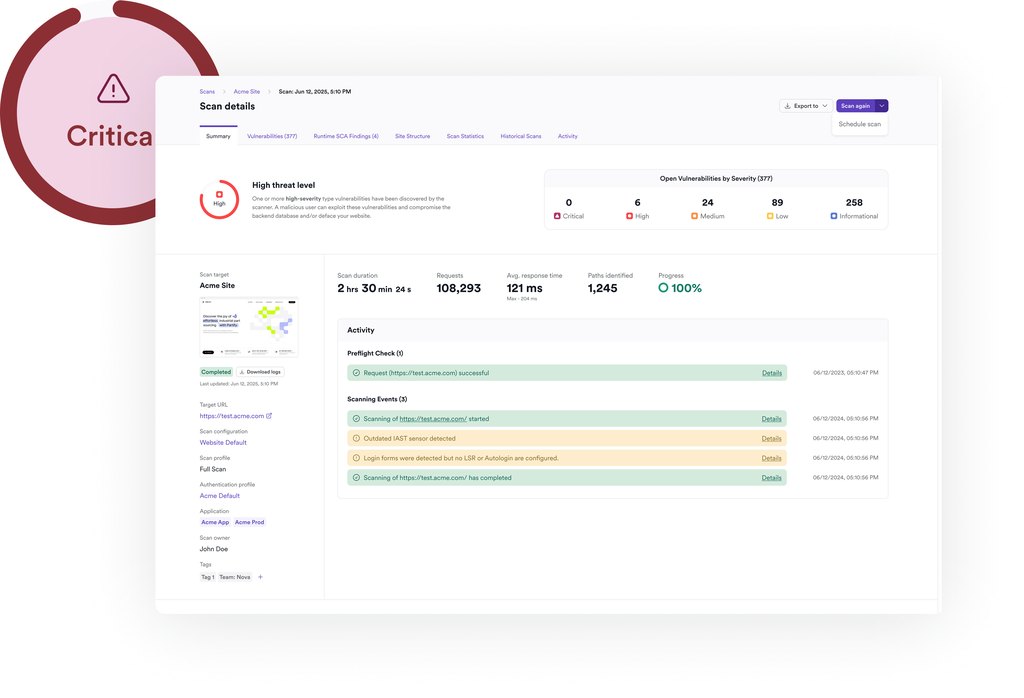
Legacy SCA produces static dependency lists without verifying exploitability, so alerts get ignored. Invicti SCA proves which component vulnerabilities are actually exploitable in your apps, deduplicates and suppresses across tools, adjusts severity dynamically with threat intelligence and runtime context, and identifies which components are active in production.
Key capabilities
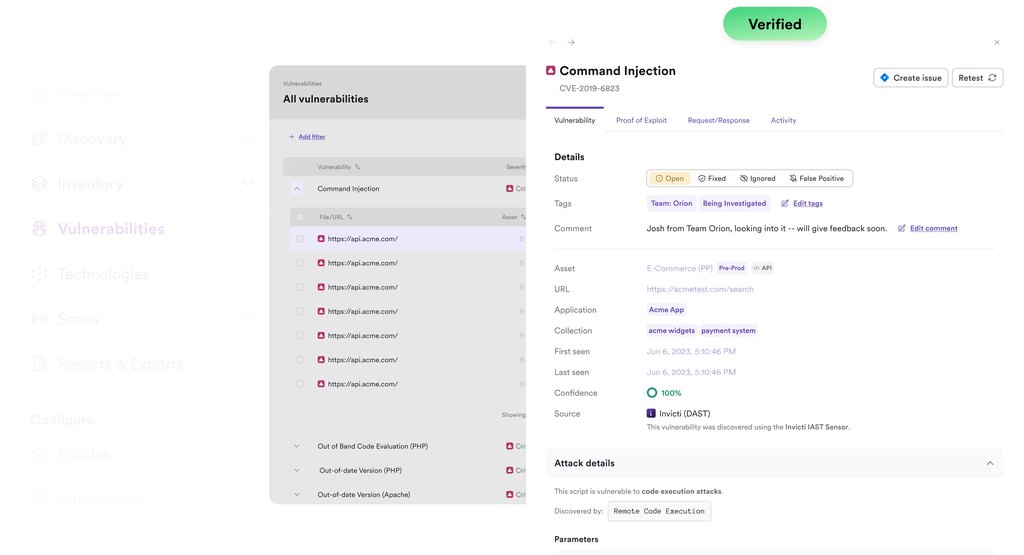
- Proof-based validation confirms which component vulnerabilities are exploitable
- Deduplication and suppression eliminate duplicate, noisy alerts
- Dynamic risk scoring using threat intelligence and runtime context
- Identifies components active in production to surface real risk
- Full visibility into software supply chain exposure
- Unified prioritization together with DAST and ASPM