
资讯 | 重新定义CISO角色:从底层架构开始守护业务安全!
当下束缚很多安全管理者的一个思维惯性,是第一时间就追问:“AI安全出了错,谁来负责?” 这个问题听起来合情合理,却会把 AI 安全的讨论引向错误的方向。因为AI工具或智能体没有主观意识,不会像人类员工一样权衡优先级、做出判断。它只会按照预设的构建逻辑与指令规则执行动作。试图向智能体本身追究责任,完全找错了风险的核心。
真正有价值的问题是另一套:这款用AI智能体的目标是什么?我们是否明确它的运行意图?我们能否管控它的作用范围、限制它的影响边界?问责的主体,应当是开发者、治理体系,以及支撑部署落地的安全框架。当 CISO 从这个视角出发推进工作时,自身定位就会从 “AI 落地的阻碍”,转变为企业稳妥推进 AI 不可或缺的合作伙伴。
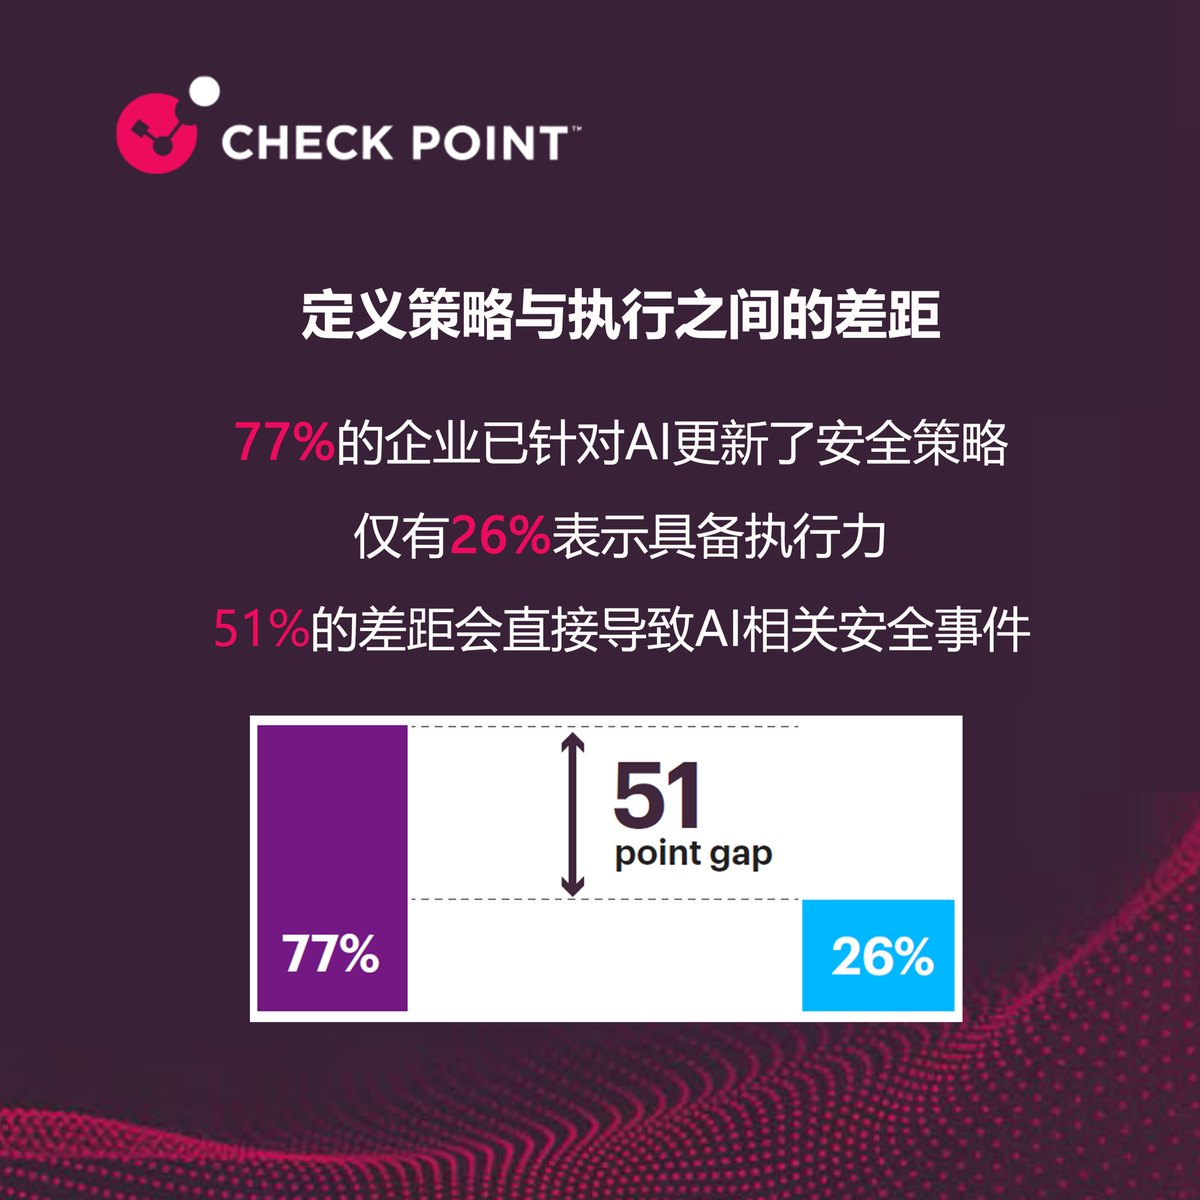
AI 是全新的技术篇章,Check Point《2026 云安全报告》显示,77% 的企业已经针对 AI 调整了安全策略,但仅有 26% 的企业表示拥有可落地执行的配套架构。意愿与能力之间这 51 个百分点的差距,正是安全管理者彰显核心价值、或是交出话语权的分水岭。当下最具效能的 CISO,都已经看清了这一全貌。他们主动融入企业的 AI 征程,以安全可控的方式推动业务向前。
从愿景到落地的三大核心:
从真实风险最高的场景起步
先找到暴露程度最高的领域,优先采取行动。第一步是承认风险已经存在于你的环境中,然后制定方案,逐步建立可视性与管控能力。可以从桌面端员工的 AI 工具使用场景入手,也可以从已经在开发、上线的面向客户的 AI 产品切入。找准企业暴露最严重的领域优先攻坚,才能让 AI 安全从一个宽泛的宏观要求,变成具体、可落地的管控项目。
与技术团队建立深度伙伴关系
在 AI 部署决策敲定之前,在技术架构锁定之前,在技术或 IT 团队搭好安全团队后续要费力拆解的系统之前。早早就和技术、IT 团队建立良好协作的安全负责人,后续所有工作的推进都会顺畅得多。
打造持续运营的常态化体系
把 AI 安全当成一项长期持续的工作来推进。AI 安全和其他所有核心安全项目一样,需要长期稳定的投入。以常态化思路搭建 AI 安全体系的管理者,才能在企业 AI 投入不断变化的过程中,始终跟上组织的节奏。
模型会被重新训练,智能体会持续迭代,一个系统上线第一天的风险画像,和半年后的面貌必然截然不同。安全团队要建立常态化的安全校验机制,紧跟技术迭代节奏同步调整,就能让安全体系始终和企业同频,而非步步落后。
能在重大技术变革中脱颖而出的企业,其安全团队一定是解决方案导向的。这意味着读懂业务的前进方向,把合理的管控内置到底层架构中,给领导层真实、有据的信心,支撑他们放心推进。这就是当下 CISO 最大的机遇:成为那个有底气让企业对 AI 说 “可以” 的领导者 —— 因为你已经做好了所有前置工作,让 “可以” 成为安全、正确的选择。
了解Check Point更多详细方案
Source: Check Point WeChat official account · Read original